GMOの不正アクセス問題! 専門家の指摘と
監視・報告体制を整理
GMOの不正アクセス問題で気になるのは、セキュリティーの専門家が2年前から弱点を指摘していたのに、なぜ被害を防げなかったのかという点です。
指摘後にはメンテナンスも行われていましたが、結果として不正アクセスを許し、侵入から約2カ月半も異常に気付かなかったことが明らかになりました。
専門家がいる会社なのに、どうしてこんなことが起きたのでしょうか。
さらに、重要な指摘が熊谷代表に伝わっていなかったことも気になります。
調べてみると、問題は技術的な対策だけでなく、監視や社内の報告体制にも関係しているようです。
この記事では、GMOの不正アクセスをめぐる専門家の指摘と会社側の対応を振り返りながら、明らかになった課題や未解明の点、今後の再発防止策で注目したいポイントをわかりやすく整理します。
- GMOへの不正アクセスで明らかになった問題
- 2年前の専門家の指摘と会社側の対応
- 侵入の発見が遅れた理由と報告体制の課題
- 再発防止策で確認したい4つのポイント
GMOの不正アクセスはなぜ防げなかった?専門家の指摘と対応
GMOの不正アクセス問題で気になるのは、セキュリティーの専門家が以前から弱点を指摘していたという点です。
指摘後には緊急メンテナンスも行われていましたが、結果として被害を防ぐことはできませんでした。
専門家と運営側の役割を確認しながら、当時どのような対応が取られ、何が課題として残っていたのかを整理します。
謝罪会見で明らかになった問題は?
GMOの不正アクセス問題では、2026年11月2日に開かれた謝罪会見で、これまで分からなかった問題がいくつか明らかになりました。
会見したのは、GMOインターネットグループの熊谷正寿代表です。対象サービス「お名前.com デスクトップクラウド」で顧客情報の流出や資産への被害が発生したことについて謝罪しました。
特に気になったのは、グループ内のセキュリティー専門家が以前から問題を指摘していたという説明です。
専門家がいるのに、なぜ被害を防げなかったのでしょうか。まずは会見で明らかになった問題を整理してみます。
こうして見ると、今回の問題は、単に外部から攻撃を受けたという話だけではありません。
弱点を見つけた後の対応、攻撃を発見する監視の仕組み、重要な情報を社内で共有する方法など、複数の課題が浮かび上がっています。
熊谷代表は、専門家からの指摘をサービスの運営に生かせなかったことを認めています。ただし、なぜ十分な対策につながらなかったのか、なぜ監視で発見できなかったのかについては、今後の検証が必要とされています。
つまり、今回の謝罪会見で確認できたのは、専門家の指摘があったことと、その後の安全対策に不足があったという点です。問題が起きた詳しい原因まで、すべて明らかになったわけではありません。
【関連記事】事件の概要や利用者への影響はこちら
対象サービスや被害、補償、利用者が確認したいことは、こちらの記事にまとめています。
▶GMOへのサイバー攻撃の被害・対象サービス・補償を見る
ホワイトハッカーは何をする人?専門家と運営側の役割
GMOの不正アクセス問題を調べていて、気になったのが「ホワイトハッカー」という言葉です。
ハッカーというと、パソコンに侵入する悪い人を思い浮かべるかもしれません。しかし、ホワイトハッカーは、その技術を安全を守るために使う専門家です。
企業などから許可を得て、システムに弱点がないか調べ、攻撃される前に問題を見つける仕事をしています。
今回、事前に問題を指摘していた「GMOサイバーセキュリティ byイエラエ」も、こうした専門家が所属するグループ会社です。
では、ホワイトハッカーが弱点を見つければ、それだけで安全になるのでしょうか。
実は、ここが重要なポイントです。専門家が問題を指摘しても、実際にシステムを修正したり、サービスの運営方法を変えたりするには、運営する会社側の対応が必要になります。
例えば、専門家が「この部分から侵入される危険があります」と伝えた場合、運営側は影響を調べ、修正する時期や方法を判断します。
場合によっては、システムを一時停止して作業する必要もあるでしょう。そうした判断には、技術だけでなくサービス利用者への影響も関係してきます。
今回のGMOの問題でも、専門家が弱点を見つける役割と、運営側が対策を実行する役割を分けて考えることが大切です。
ただし、今回の診断で専門家がどこまで関与し、具体的にどのような権限を持っていたのかは、一般的な役割だけでは判断できません。
問題を発見する仕組みと、発見した問題を改善につなげる仕組みは別のもの。この違いを押さえると、今回の不正アクセスで何が問われているのかが見えてきます。
2年前の指摘後に行われた対応と残された課題は?
GMOの不正アクセス問題では、2024年に専門家から弱点を指摘されていたことが注目されています。
では、その指摘を受けて、会社は何をしていたのでしょうか。
2026年11月2日の謝罪会見によると、GMOは指摘を受けた後、緊急メンテナンスを4回実施していました。
つまり、2年間まったく対応していなかったわけではありません。ただ、その対策では不十分だったと会社側も認めています。
意外だったのは、指摘からわずか2日後にはメンテナンスが始まっていたことです。
それでも十分な対策につながらなかったのは、なぜなのでしょうか。
会見でGMOインターネットの山下浩史副社長は、弱点への対応について、危険性の分析や優先順位の判断が不十分だったと説明しています。対策の内容と実施する速さの両方に課題があったということです。
ここで押さえたいのは、メンテナンスの回数と、安全対策の十分さは別の問題だという点です。
4回の作業で何を直し、どの問題が残っていたのか。さらに、なぜ追加の対策が必要だと判断されなかったのかも気になります。
今回のGMOの不正アクセス問題から見えてくるのは、専門家から指摘を受けた後、その危険性をどう評価し、対策が十分だったかを確かめることの大切さです。
今後の検証では、当時の判断だけでなく、メンテナンス後に残った問題をどのように管理していたのかも確認したいところです。
過去に指摘された弱点と今回の不正アクセスは関係する?
GMOの不正アクセス問題で、もう一つ気になるのが、2024年に指摘された弱点と今回の攻撃に直接の関係があったのかという点です。
2年前から問題が分かっていたと聞くと、「その弱点を攻撃者に利用されたのでは?」と思いますよね。
しかし、ここは慎重に考える必要があります。
2026年11月2日の謝罪会見や、その後の報道を確認した範囲では、過去に指摘された特定の弱点が、今回の最初の侵入に使われたとまでは確認できません。
そもそも、不正アクセスの原因を調べるときには、「どこから最初に入ったのか」と「侵入した後に何をしたのか」を分ける必要があります。
例えば、最初の侵入に利用された弱点と、管理者の権限を奪ったり、別のサーバーへ移動したりする際に利用された問題は、同じとは限りません。
また、今回の被害では、リモートデスクトップの「ドライブ共有機能」が悪用された可能性も説明されています。
これは、離れた場所にあるパソコンを操作するとき、手元のパソコンにあるファイルを共有できる仕組みです。
ただし、この機能を通じて情報が持ち出された可能性と、攻撃者が最初に侵入した方法は別の話です。混同しないようにしたいところです。
今回のGMOの問題では、過去の専門家による指摘を十分に生かせなかったこと自体は、会社も認めています。
一方で、その指摘と今回の不正アクセスが技術的にどこまでつながっていたのかは、別に確かめる必要があります。
今後、侵入方法の調査結果が公表されれば、過去の診断で見つかった弱点との関係も、より具体的に判断できるかもしれません。「以前から問題があった」という事実と、「その問題が今回の侵入原因だった」という判断は分けておきたいですね。
GMOの不正アクセスで問われる監視・報告体制と再発防止
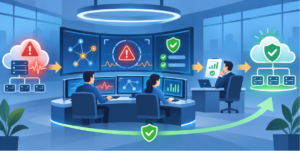
今回の問題では、不正アクセスを長期間発見できなかったことや、過去の重要な指摘が経営トップに伝わっていなかったことも注目されています。
では、監視や社内の情報共有には、どのような課題があったのでしょうか。
現時点で分かっていることと、今後の検証が必要な点を分けながら、再発防止に向けて確認したいポイントを考えます。
侵入から約2カ月気付かなかった理由は分かっている?
GMOの不正アクセス問題で驚いたのが、攻撃者が侵入してから発覚するまで、約2カ月半もの時間がかかっていたことです。
2026年11月2日の謝罪会見によると、最初の侵入は8月5日。しかし、GMOが不正なプログラムを確認したのは10月20日でした。
なぜ、これほど長い間気付かなかったのでしょうか。
会見では、サービスの監視によって不正侵入や不正なプログラムの配布を発見できなかったことが説明されています。ただし、その具体的な原因については、今後検証するとしています。
ここで気になるのは、最初に異常を知らせたのが、GMOの監視システムではなく、利用者からの問い合わせだったという点です。
会社側は10月19日に調査を開始していますが、それ以前に監視で異常を検知できていたかどうかについて、詳しい説明は確認できませんでした。
企業のシステム監視には、サービスが正常に動いているか確かめるものと、不正な操作や侵入の兆候を探すものがあります。
例えば、サーバーが問題なく動いていても、その内部で不正な操作が行われている可能性はあります。
そのため、サービスが正常に動いていることと、安全な状態であることは必ずしも同じではありません。
ただし、今回のGMOで監視項目が不足していたのか、それとも異常を見つける仕組みが十分に機能していなかったのかは、現時点では判断できません。
- 当時、どのような異常を監視していたのか
- 不審な操作の記録は残っていたのか
- 異常を知らせる仕組みは設けられていたのか
- 監視で発見できなかった原因は何だったのか
不正アクセスを完全に防ぐことが難しい場合でも、侵入後の異常を早く発見できれば、被害の拡大を抑えられる可能性があります。
今回のGMOの問題では、監視によって発見できなかったという事実は明らかになっています。しかし、なぜ発見できなかったのかという肝心な部分は、まだ十分に説明されていません。
今後は監視体制を強化するという方針だけでなく、今回見逃した理由がどこまで解明されるのかにも注目したいところです。
専門家の指摘が熊谷代表に伝わらなかったのはなぜ?
GMOの不正アクセス問題で、もう一つ気になるのが、専門家の指摘が熊谷正寿代表まで伝わっていなかったことです。
2026年11月2日の謝罪会見で、熊谷代表は2024年の指摘について、今回の事件が起きて初めて知ったと説明しました。
ただし、社内の誰も知らなかったわけではありません。
会見によると、GMOインターネットの伊藤正社長や山下浩史副社長など、事業会社の幹部には情報が共有されていました。
では、なぜグループ全体のトップには届かなかったのでしょうか。
会見で明らかになったのは、重大なセキュリティー上の弱点を、どの段階で取締役会に報告するかという明確な基準が当時なかったことです。
会社には通常の情報報告の仕組みがありましたが、危険性の高い弱点を経営トップまで知らせるための基準が十分に整っていなかったといえます。
例えば、会社で次のような問題が見つかった場合を考えてみましょう。
もう一つ、会見ではグループ会社同士の関係についても説明がありました。
熊谷代表によると、イエラエはグループに加わった当初、ほかの会社に直接指示できる立場ではなく、組織内での発言力にも課題があったとされています。
ただし、これだけで今回の報告漏れが起きたと断定することはできません。実際に誰がどの情報を判断し、どこで報告が止まったのかは、さらに確認が必要です。
熊谷代表は、指摘が自分まで報告されなかった仕組みについて、自身に責任があるとの考えを示し、報告体制の改善を進めると説明しています。
ここで大切なのは、すべての技術的な問題を経営トップに知らせることではなく、重大な危険を見落とさず、必要な判断ができる人まで確実に届ける仕組みをつくることではないでしょうか。
今後は、どのような問題を誰に報告するのか、その判断基準が具体的に示されるかにも注目したいところです。
サービスの安定稼働と安全対策をどう両立する?
GMOの不正アクセス問題を調べていて、気になったのが「サービスの安定稼働」という言葉です。
2026年11月2日の謝罪会見について、ITmedia NEWSは、GMOインターネットがサービスの安定稼働やほかの弱点への対応を優先するなかで、危険性の分析が不十分だったと説明したことを報じています。
そもそも、サービスを安定して動かすことと、安全対策を進めることは両立できないのでしょうか。
実は、安全対策の内容によっては、一時的にサービスを止める必要があるため、運営する会社には難しい判断が求められることがあります。
例えば、24時間動くサービスで重要なシステムを交換する場合、そのまま作業すると利用者に影響が出ることがあります。
そこで一般的には、利用者が少ない時間帯に作業したり、別の環境を用意してから切り替えたりする方法が考えられます。
ただし、危険性が高いときには、利用者への不便があっても停止を選ぶ必要があるでしょう。
実際、今回の不正アクセスが発覚した後、GMOインターネットは2026年10月21日から対象サービスの全プランを順次停止しました。
これは被害の拡大を防ぐための措置として公表されたものです。サービスを止めることが利用者に不便を与えても、安全を優先しなければならない場面があることを示しています。
また、熊谷代表は2026年11月3日に公開した文章で、システム基盤の抜本的な刷新や、代替環境の6カ月間無償提供に取り組む考えを示しています。
安全性を高めるためにシステムを大きく見直す場合、利用者がサービスを使い続けられる環境をどう確保するかも重要になります。
安定稼働と安全対策は、どちらか一方だけを選ぶものではありません。利用者への影響を抑えながら、危険な状態を長引かせない方法を考えることが大切です。
今回のGMOの問題でも、今後は安全性の向上だけでなく、新しい環境への移行や利用者への案内をどう進めるのか、具体的な対応を確認したいところです。
再発防止策では何を確認すればいい?
GMOの不正アクセス問題では、今後どのような再発防止策が取られるのかも気になります。
2026年11月2日、熊谷正寿代表は自身の公式サイトで、システム基盤の抜本的な刷新や、外部専門家を交えた原因究明と再発防止に取り組む方針を示しました。
ただし、再発防止策は発表されただけで十分とはいえません。
大切なのは、今回明らかになった問題に対して、具体的に何を変え、その効果をどう確認するのかという点です。
では、今後の発表では何に注目すればよいのでしょうか。
これまで確認してきた問題を踏まえると、特に次の4つが重要になりそうです。
ここで気を付けたいのは、対策の数が多ければ安全になるとは限らないことです。
例えば、監視システムを新しくしても、異常が見つかったときの対応方法が決まっていなければ、発見が遅れる可能性があります。
また、外部専門家に診断を依頼しても、その結果を改善につなげられなければ、同じような問題が残るかもしれません。
もう一つ大切なのが、改善した仕組みを継続して使い続けることです。
サイバー攻撃の方法は変化するため、一度システムを刷新しただけで、将来の攻撃をすべて防げるわけではありません。
GMOの不正アクセス問題で問われているのは、今回の弱点を直すことだけでなく、問題を見つけ、判断し、改善し続けられる体制をつくれるかどうかではないでしょうか。
今後は、再発防止策の具体的な内容と、その効果をどこまで確認できたのかに注目したいところです。
まとめ:GMOの不正アクセスから考える監視・報告体制の課題
今回のGMOの不正アクセス問題では、セキュリティーの専門家が以前から弱点を指摘していたにもかかわらず、被害を防げなかったことが大きな注目を集めました。
調べてみると、専門家の指摘後にはメンテナンスが行われていた一方で、危険性の評価や社内の情報共有、侵入を発見する監視体制などに課題があったことが分かります。
ただし、2024年に指摘された弱点が今回の侵入に直接使われたのかなど、まだ明らかになっていない部分もあります。
今回の問題から考えたいのは、専門家がいるかどうかだけでなく、その指摘を組織全体でどう生かすかという点です。
GMOの不正アクセス問題をきっかけに、企業の安全対策では技術だけでなく、監視や報告の仕組みも重要なのだと改めて感じました。今後の調査結果と再発防止策の具体化を引き続き確認したいところです。
【なぜ赤字?】ジャングリア沖縄の資金繰りが悪化!89億円の赤字と今後を整理
【釣り疑惑】KDDIはなぜモンゴル火災の現場へ?通信試験との食い違いを整理
【責任の行方】KDDIのモンゴル火災、賠償金額はいくら?請求の可能性と企業責任を考察してみた
この記事は、GMOの公式発表や謝罪会見、関連報道を参考に作成しています。
- 公式発表2026年10月23日
- 謝罪会見2026年11月2日
- 関連報道2026年11月3日
- 専門メディア2026年11月3日・一部会員限定
- 代表者発信2026年11月3日
※記事内容は2026年11月4日時点の公表情報をもとに整理しています。調査の進展により、今後新たな事実が明らかになる可能性があります。